官网查看
定制方案
- ✓
暂未采集到具体套餐,价格以官网为准
MCP 服务器的安全性与契约测试
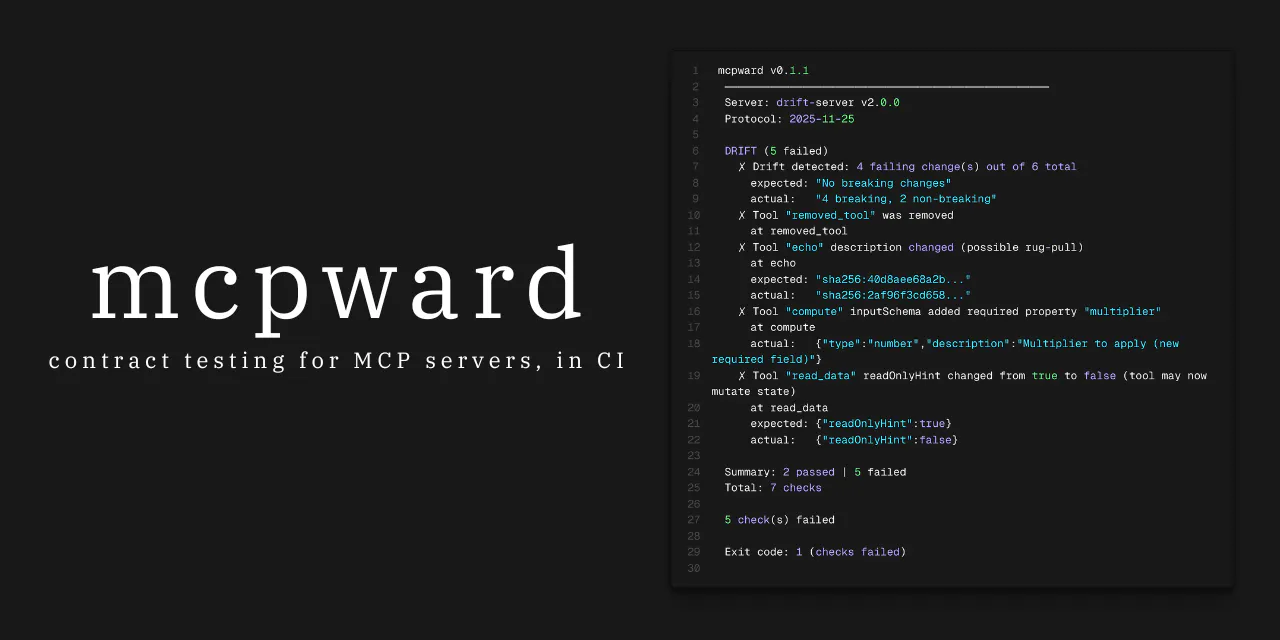
mcpward 是一款开源的命令行工具,专为 MCP 服务器提供安全与契约测试。它通过黑盒方式检测服务器,能够发现工具描述的静默篡改(rug-pull)、提示注入、隐藏 Unicode 字符、Schema 漂移以及协议违规等风险,并支持本地运行或集成到 CI 流水线,输出 JUnit 与 SARIF 格式报告,便于团队持续守护 MCP 服务器的安全与一致性。
MCP 服务器的安全性与契约测试
mcpward 是一款开源的命令行工具,专为 MCP 服务器提供安全与契约测试。它通过黑盒方式检测服务器,能够发现工具描述的静默篡改(rug-pull)、提示注入、隐藏 Unicode 字符、Schema 漂移以及协议违规等风险,并支持本地运行或集成到 CI 流水线,输出 JUnit 与 SARIF 格式报告,便于团队持续守护 MCP 服务器的安全与一致性。
暂未采集到具体套餐,价格以官网为准

嘿 @Product Hunt,我是 @tsvetang2,mcpward 的作者。
我以构建 AI 自动化为生,并维护开源的 MCP 服务器,[其中一个拥有 130+ 工具]。这个项目正是源于此。
像锁定依赖一样锁定你的 MCP 服务器。mcpward 是一个开源 CLI,能将 MCP 服务器的契约快照到锁文件中,并在其发生变化时让你的构建失败。
采用 Apache-2.0 协议,依赖 Node 22+ 运行。
无需账号、无需 API Key、无任何遥测。
[最初做这个是因为我一直在担心 MCP 服务器会在我的 agent 不知情的情况下变更。我在 r/mcp 和 Hacker News 上分享了它,反馈塑造了今天它的大部分功能。]
问题所在:你的 agent 会无差别信任 tools/list 返回的所有内容。
工具描述不是文档,而是模型用来判断工具功能的指令。当你依赖的服务器发布更新时,描述可能被重写,必填参数可能凭空增加,原本只读的工具可能开始修改状态——而没有任何东西会告诉你。
mcpward 让这些变更在 CI 阶段就失败,而不是在生产环境中。
实际意义:
• 工具描述被重写(即「卷款跑路式变更」)会被标记,包括逐字级别的差异和隐藏字符
• 每一次 schema 变更都会被分类为破坏性或非破坏性,这样只有你在意的变更才会让构建失败
• 工具投毒检测可捕获注入式措辞、隐藏的 Unicode 字符以及索取密钥的 schema
• 采用黑盒方式工作,因此无论使用何种语言、无论是通过 stdio 还是 HTTP,它都适用于非你自己编写的服务器
• 结果输出到你已有的地方:JUnit、SARIF(用于 GitHub Security 标签页),或 PR 评论
• 一切都在你的机器上运行。关于你的服务器的任何信息都不会被发送到任何地方
免费且开源。
试用方法:
npx mcpward init然后运行
npx mcpward run.
还有配套的 GitHub Action:TsvetanG2/mcpward@v1。
我会阅读每一条评论和每一个 issue。我最喜欢的检查是隐藏 Unicode 检测:在描述中添加一个零宽度字符,差异就会立刻显现出来。