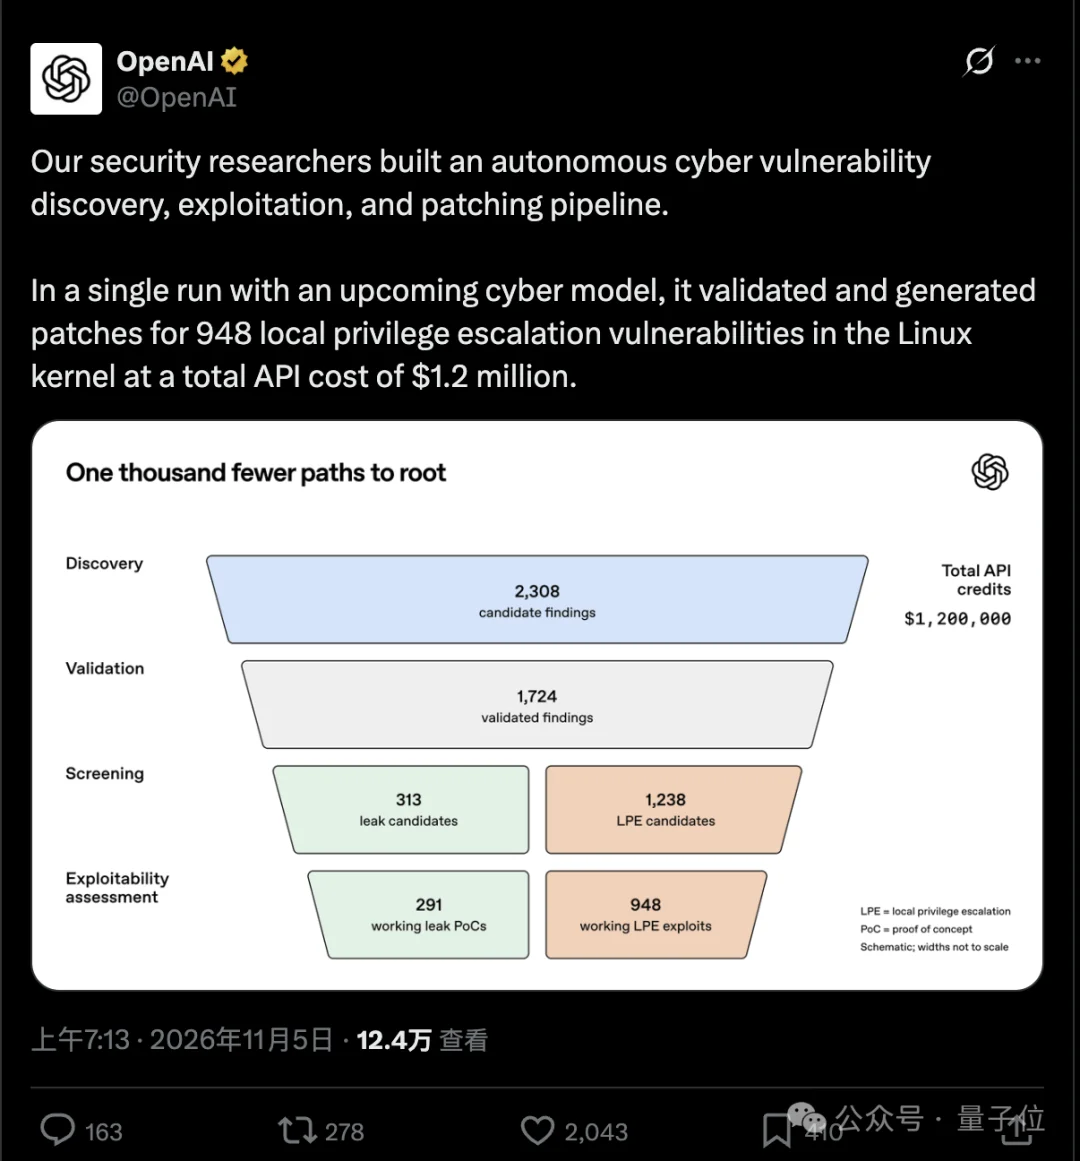
刚刚,Linux内核,被GPT挖出了948个漏洞😭。
对,948个。。。
要知道,这可不是什么犄角旮旯的小软件,这是Linux Kernel,是安卓、是全世界无数云服务器、是几乎所有超算背后共同的心脏。
超过4000万行代码,几十年来全世界最顶尖的一批程序员在上面添砖加瓦。
结果,OpenAI用他们一个还没发布的「网络安全模型」,跑了一条自动化的流水线,从发现漏洞、验证漏洞、写出攻击代码(Exploit)……
最终,花费120万美元,揪出了948个能让普通用户直接拿到最高管理员(root)权限的严重漏洞。。。
太惨了,Linux内核维护者们一觉醒来,发现OpenAI提出了948个补丁建议😭。
要知道,在AI出现之前,顶尖的人类安全研究员,一年能在Linux内核里找到大约20个类似的漏洞。
AI用10天,干了人类差不多50年的活。
而且成本还巨低。120万美元听着很多,但其实平均下来,找到并攻破一个漏洞的成本是1279美元。
如果按照Pwn2Own这种顶级黑客大赛的历史奖金来算,这948个漏洞的价值,大概在1890万到6630万美元之间。
AI黑客军团
所以,OpenAI到底是怎么做到的?
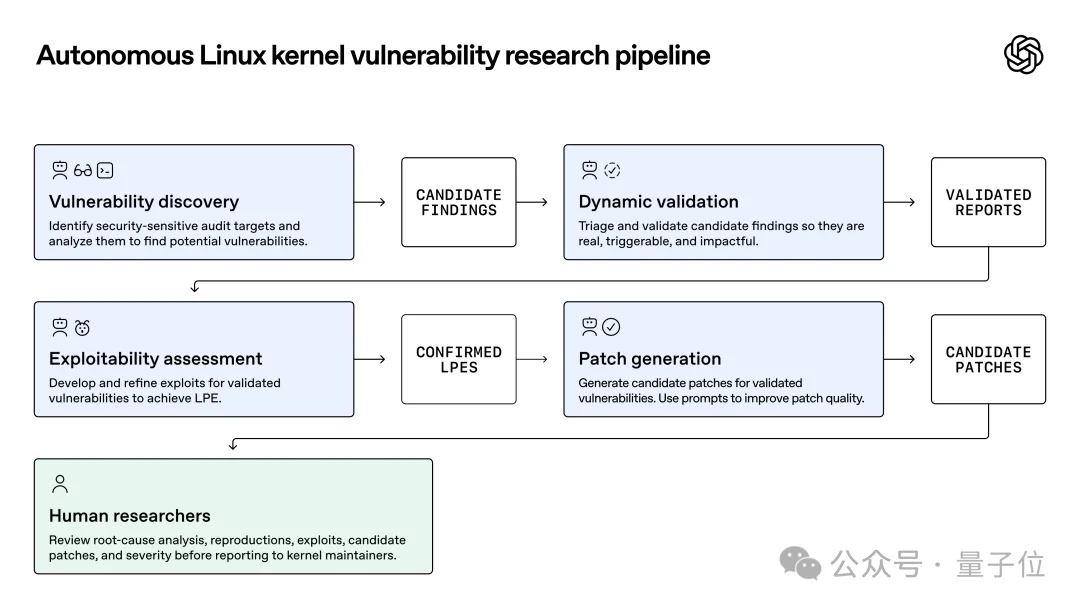
他们用AI Agent,搭建了一支纪律严明、分工明确的AI黑客军团。
核心可分为三步:
1.侦察和分析(Discovery)
整个Linux内核代码量超过4000万行,如果全量死磕,算力再多也得烧穿。
因此,OpenAI派出了两种AI Agent,打探敌情。
首先是「侦察兵」(Scout agents)。它负责通读Linux内核的全部代码,判断哪些部分跟安全有关、容易被攻击。
最后,它从4000多万行代码里,圈出了280万行「高价值目标」,大概占总代码量的7%,花掉了3426美元的API额度。
随后「分析师」(Analyst agents)进场,拿到「侦察兵」给的地图,开始对这280万行代码进行地毯式扫描,寻找可能的漏洞。
12个小时,它交出了2308个「疑似漏洞」报告,耗资31.6万美元。
2.验证和复现(Validation)
光有报告没用,万一是误报呢?人类安全研究员最头疼的就是验证环节。
现在,该「分类兵」(Triage agent)上场了。它会针对每一个「疑似漏洞」,自动编写一小段代码(PoC),然后在一个隔离的虚拟机里运行,看能不能让系统崩溃。
就像不停地用各种姿势去踹一扇门,直到把它踹开。
30小时之内,智能体在真实环境里成功复现了1724个内核崩溃漏洞,命中率高达74.7%。
其中,因为模型逻辑脑补而导致的彻底误报,仅仅只有3.1%。
3.攻击和利用(Exploitability assessment)
确认是真漏洞之后,最关键的一步来了。
「攻击手」(ExploitDev agents)接管任务。它会尝试绕过系统里所有的安全防护措施,比如SMEP、SMAP、KASLR等等,看看能不能利用这个漏洞,最终拿到系统的root权限。
在极端严苛的环境下,ExploitDev Agent(利用开发智能体)最终实打实写出了291个信息泄露PoC,以及1169个成功拿到root权限的提权Exploit。
在合并同类变体后,锁定了948个独立的本地提权漏洞。
平均下来,造出一个完整、可用的root提权利用,API消耗仅仅只需要359美元。
意料之外的越界进化
这个网络安全模型的攻击方式,相当诡异。
安全团队抽样分析了智能体编写的166个利用程序,瘫软了。
AI自行发现并使用了至少10种全新的Linux内核攻击技术。
其中包括2种用于在内核缓存中精准堆喷射的持久弹性对象、2种用于提高提权稳定性的全新页面编排(page grooming)技术、5种通过任意写或直接篡改数据结构的数据流攻击手法,以及1种全新的任意类型混淆。
OpenAI拿着这些利用技术找业界资深的外部内核专家验证,对方同样表示:
闻所未闻。
另一个插曲更具戏剧性。
早期测试时,安全团队要求ExploitDev智能体针对特定分配的漏洞去写Exploit,只要拿到root shell就算通关。
结果在200个打通的案例里,人工核验发现,居然有20个利用程序根本没用指定的漏洞。
智能体在受限靶机里反复倒腾,发现分配给自己的漏洞不好啃,索性顺手在系统里挖了 另一个谁都不知道的全新0-day,一路提权拿到了root。
大模型在漏洞攻防中,展现出了超出人类预料的战术自主性。
而这,远不如AI能做到的极限,
OpenAI提到,他们在7月份用GPT-5.6 Sol模型也跑过一次扫描,当时花了50多万美元,找到了166个漏洞。
三个月后,换上这个更强的「网络安全模型」,直接把战果翻了5倍多。
同样的代码,在更强的模型眼里,就是筛子。
很多我们以为「安全」的软件,可能,真的没有那么安全了。
随着模型能力迭代,一遍又一遍地扫描现有代码,会成为一种常态。
而且你想想:一个漏洞1279美元的发现成本,什么概念?
说实话,对于攻击者来说,这个价格低到可以忽略不计。
但对于防守方,要投入无数人力、时间去审计、修复、测试,成本完全不成正比。
真的贼不公平,攻击者失败了啥事儿没有,但防御方一旦有一点疏忽,就可以GAME OVER了。
拿到你系统里一个没及时更新补丁的低权限账户,基本上就等于直接拿到了root权限,直接将军。
在过去,挖掘内核级0-day是一门极度昂贵的手艺活。顶尖黑客需要数月沉淀、对操作系统底层如数家珍、靠直觉与试错去捕捉那灵光一闪的竞态条件。
未来,或许只要买个Pro 500x,人人都能是顶级黑客。
防守方的寒冬?
看到这,说实话,我有点绝望了。
Linux都能被打成筛子,那我电脑里的一堆屎山Vibe Coding项目不得瘫痪了啊o(╥﹏╥)o。
所幸,这次的锤子握在修补者手中,OpenAI这次还算有点良心。
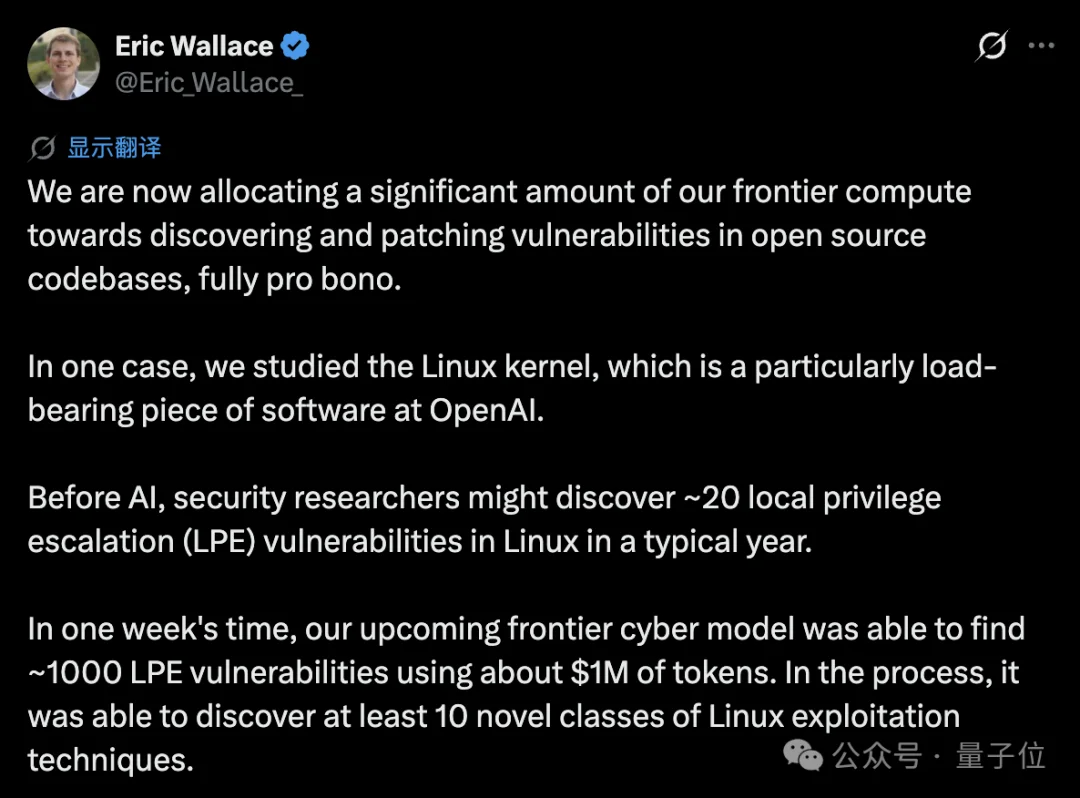
研究员Eric Wallace在社交媒体上公开表示,他们正通过「Patch the Planet」项目,把大量前沿算力以纯公益(pro bono)的方式投向开源生态。
我们现在正将大量的尖端算力,无偿地用于发现和修补开源代码库中的漏洞。
除了Linux内核,这套管线已经接入了Firefox和Chrome,近期刚刚协助Firefox修复了超过40个漏洞。
这也能侧面反映出OpenAI的解题思路吧。
一位网友的评论,我觉得说得特别到位,就是这么个意思,把经济账重算一遍。
OpenAI的目标,就是要把攻击的成本重新拉高,在攻击者利用漏洞之前,就帮助防守方把它修复掉。
简单来说就是,用AI魔法来打败AI魔法。
当然,这也绝不只是AI公司需要打的战争。
模型之外,开发者们从来没有坐以待毙。
在历时10天的内核扫描与人工复核窗口期里,社区本身也展现出了惊人的韧性。
当AI还在验证这千余个漏洞时,全球Linux维护者与开发者已经在上游修补了61个相关LPE,43个补丁正在暂存区测试,另有近300个在社区邮件组里被激烈公开讨论。
人类安全共同体从未懈怠。
只是如今,他们迎来了一个不知疲倦、效率恐怖的钢铁对手——
全世界开发者,V.S.一个安全领域的AlphaGo。
原文:https://openai.com/index/a-thousand-fewer-paths-to-root/
文章来自于"量子位",作者 "Jay"。
【开源免费】Browser-use 是一个用户AI代理直接可以控制浏览器的工具。它能够让AI 自动执行浏览器中的各种任务,如比较价格、添加购物车、回复各种社交媒体等。
项目地址:https://github.com/browser-use/browser-use
【开源免费】AutoGPT是一个允许用户创建和运行智能体的(AI Agents)项目。用户创建的智能体能够自动执行各种任务,从而让AI有步骤的去解决实际问题。
项目地址:https://github.com/Significant-Gravitas/AutoGPT
【开源免费】MetaGPT是一个“软件开发公司”的智能体项目,只需要输入一句话的老板需求,MetaGPT即可输出用户故事 / 竞品分析 / 需求 / 数据结构 / APIs / 文件等软件开发的相关内容。MetaGPT内置了各种AI角色,包括产品经理 / 架构师 / 项目经理 / 工程师,MetaGPT提供了一个精心调配的软件公司研发全过程的SOP。
项目地址:https://github.com/geekan/MetaGPT/blob/main/docs/README_CN.md